Từ ngày 26/7, hơn 30 hệ thống cấp nước tại Minnesota bắt đầu xuất hiện dấu hiệu của một cuộc tấn công mạng có phối hợp.
Khoảng một tuần rưỡi sau, các cuộc tấn công được ghi nhận tại ít nhất 12 bang, gây gián đoạn dịch vụ, làm giảm áp lực đường ống, buộc một số khu vực ban hành khuyến cáo đun sôi nước và gây ngập.
Trong tuyên bố chung ngày 30/7, Cục Điều tra Liên bang Mỹ (FBI) và Cơ quan Bảo vệ Môi trường Mỹ (EPA) cho biết những kẻ tấn công đã xâm nhập các thiết bị kết nối Internet, thay đổi địa chỉ IP và mật khẩu, sau đó giành quyền kiểm soát hoạt động của hệ thống.
Phần lớn cơ sở bị ảnh hưởng có thể khôi phục dịch vụ trong vài giờ bằng cách chuyển sang vận hành thủ công. Tuy nhiên, các chuyên gia cảnh báo sự việc cho thấy những lỗ hổng đáng lo ngại trong hệ thống bảo vệ hạ tầng thiết yếu của Mỹ.
“Chúng ta đang ở tình trạng tồi tệ hơn nhiều so với những gì mọi người nghĩ”, Maurice E. Dawson, giáo sư tại Viện Công nghệ Illinois, chuyên nghiên cứu an ninh mạng hạ tầng thiết yếu, nói.
Những cuộc tấn công này không hoàn toàn bất ngờ. Từ năm 2023, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã cảnh báo về nguy cơ nhằm vào hệ thống nước thông qua các thiết bị kết nối Internet sử dụng mật khẩu mặc định hoặc không đặt mật khẩu.
Trong một cảnh báo khác hồi tháng 4, CISA tiếp tục yêu cầu các đơn vị vận hành hệ thống nước tăng cường bảo vệ thiết bị trước nguy cơ bị tin tặc nhắm tới.
Bốn ngày trước khi cuộc tấn công đầu tiên tại Minnesota được báo cáo, cơ quan này cập nhật hướng dẫn, liệt kê các thiết bị cụ thể từng bị nhắm mục tiêu và yêu cầu đơn vị vận hành thay đổi mật khẩu mặc định.
Tin tặc xâm nhập hệ thống nước thế nào?
Các cuộc tấn công gần đây tập trung vào PLC (Programmable Logic Controller), loại máy tính công nghiệp được sử dụng để điều khiển các hệ thống tự động.
Theo Process Solutions, PLC đóng vai trò như “hệ thần kinh trung ương” của các hệ thống điều khiển công nghiệp phức tạp.
Thiết bị này được sử dụng rộng rãi tại các nhà máy chế biến thực phẩm, cơ sở xử lý nước và trạm biến áp trên khắp nước Mỹ.
Điện Thoại Di Động Honor X6c 6GB + 128GB/256GB - Pin 5300mAh NFC - Camer
Một số PLC đã hoạt động hàng chục năm mà không được cập nhật bảo mật thường xuyên, khiến chúng trở thành mục tiêu dễ bị khai thác.
Michael Garcia, Giám đốc chính sách của Liên minh An ninh mạng Công nghệ vận hành và cựu quan chức CISA, cho rằng những thiết bị này là “mục tiêu dễ khai thác” đối với kẻ tấn công.
Ngày 30/7, công ty nghiên cứu Censys xác định 4.148 máy chủ sử dụng PLC của Rockwell Automation đang bị lộ trên Internet, trong đó 71% nằm tại Mỹ.
Ron Fabela, một nhà nghiên cứu hệ thống điều khiển công nghiệp, mô tả kịch bản tấn công có thể diễn ra như sau: Tin tặc sử dụng Shodan, công cụ tìm kiếm các thiết bị kết nối Internet, để quét các địa chỉ IP công khai tại một khu vực cụ thể.
Sau đó, chúng xác định mẫu PLC được cơ sở cấp nước sử dụng, tìm tài liệu hướng dẫn của nhà sản xuất và thử thông tin đăng nhập mặc định.
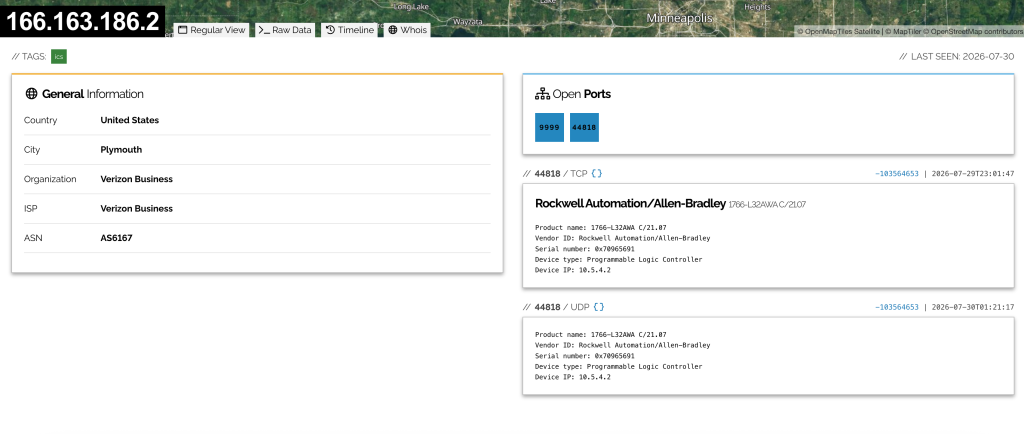
“Đây là những PLC được kết nối Internet dù lẽ ra không nên làm như vậy”, Garcia nói. “Khi được phát hiện, chúng hoặc không có mật khẩu, hoặc sử dụng những mật khẩu yếu như ‘1234’ hay ‘password'”.
Sau khi đăng nhập bằng thông tin mặc định, kẻ tấn công có thể thay đổi mật khẩu, khiến nhân viên vận hành hệ thống bị khóa khỏi thiết bị.
Đó cũng là lý do CISA yêu cầu các đơn vị vận hành ngắt PLC khỏi Internet và chuyển sang vận hành thủ công.
Vì sao khó bảo vệ hạ tầng nước?
Mỹ hiện có khoảng 156.000 hệ thống cấp nước công cộng, trong đó 97% phục vụ từ 10.000 người trở xuống.
Phần lớn các hệ thống quy mô nhỏ hoạt động với ngân sách hạn chế và đội ngũ công nghệ thông tin ít người. Điều này khiến việc đầu tư cho an ninh mạng trở thành thách thức lớn.
Bộ phát wifi 4G di động mini ROOSEE M610, chuẩn wifi 6
“Đây là những hệ thống cũ không được cập nhật thường xuyên”, Dawson nói. “Có thể chúng an toàn trong tháng đầu tiên, nhưng sẽ yếu dần theo thời gian. Sau nhiều tháng, nhiều năm, hệ thống trở nên rất dễ bị tấn công và việc sửa chữa cũng tốn kém”.
Chính phủ Mỹ đã triển khai một số chương trình hỗ trợ các đơn vị vận hành hạ tầng thiết yếu, trong đó có hệ thống cấp nước, cải thiện an ninh mạng.
Năm 2022, Quốc hội Mỹ phân bổ 1 tỷ USD trong bốn năm cho Chương trình hỗ trợ an ninh mạng bang và địa phương, nhằm giúp các cộng đồng ứng phó với những mối đe dọa mạng ngày càng tinh vi.
Tuy nhiên, khoản ngân sách này hiện đã được sử dụng hết, trong khi dự luật gia hạn chương trình vẫn chưa được Quốc hội thông qua.
“Cuối cùng vẫn là vấn đề chi phí”, Garcia nói. “Có những dự luật nhằm gia hạn các chương trình này, nhưng vì lý do nào đó, chúng vẫn đang bị đình trệ”.
(Theo Cnet)
Nguồn Trang : https://vietnamnet.vn/mat-khau-1234-khien-he-thong-cap-nuoc-my-bi-tin-tac-tan-cong-2543767.html
Bài viết gợi ý
- Chồng cũ mang vàng đến xin quay lại sau 3 năm xa cách, nhìn thấy món đồ trên tay con liền đổi sắc mặt
Sau ly hôn chồng, tôi cùng con dọn ra một phòng trọ ở, bắt đầu cuộc sống mới. Cũng may tôi có bố mẹ ruột yêu thương, ông bà thường sang giúp tôi chăm cháu, còn mua bỉm sữa cho con tôi. Người chồng cũ của tôi thì vừa ly hôn vợ xong thì sang tuần đã rước nhân tình về nhà. Anh ta sau đó biến mất tăm, chưa...
- Nữ sinh chinh phục học bổng toàn phần RMIT bằng sáng kiến công nghệ tài chính
- Nhận định Lazio vs AC Milan 23h00 ngày 12/9, vòng 4 Serie A
- Quy tập hài cốt liệt sĩ ở Đắk Lắk, phát hiện di vật ghi 'Anh Luân'
- Diễn viên Đặng Triệu Tôn quen cùng lúc 3 bạn gái, chi 5 tỷ đồng chu cấp mỗi năm
- Xác định 2 đội bóng vào chung kết bóng đá nam ASIAD 2026
- Nhận định Inter Milan vs Fiorentina 18h30 ngày 25/10, vòng 8 Serie A
- Vì sao nhiều nhà dán miếng Urgo trên cánh cửa nhà vệ sinh? Điều bí mật gì ở đó?