Các hình thức tấn công mạng phổ biến hiện nay và cách phòng chống
2 giờ trước
Năm 2026 đánh dấu sự bùng nổ mạnh mẽ của trí tuệ nhân tạo (AI), điện toán đám mây và kiến trúc microservices. Điều này mang lại hiệu suất vượt trội cho các doanh nghiệp, nhưng cũng đồng thời mở ra những “bề mặt tấn công” (attack surfaces) hoàn toàn mới. Dưới đây là bức tranh toàn cảnh về các hình thức tấn công mạng phổ biến hiện nay kèm theo giải pháp phòng chống cho từng hình thức.
1. Các hình thức tấn công mạng phổ biến hiện nay
1.1. Tấn công dựa trên trí tuệ nhân tạo (AI-Powered & Deepfake Attacks)
Kẻ tấn công sử dụng AI tạo sinh (Generative AI) để tự động hóa việc tạo ra kịch bản lừa đảo, viết mã độc tự biến đổi hình thái (polymorphic malware) để qua mặt phần mềm diệt virus, hoặc dùng Deepfake giả mạo giọng nói/hình ảnh của lãnh đạo để lừa chuyển tiền. Đạt tỷ lệ lừa đảo thành công cao do tính chất tinh vi, rất khó nhận biết bằng mắt thường hay các công cụ lọc truyền thống.
Cách phòng chống:
- Triển khai giải pháp phát hiện Deepfake bằng AI và phân tích hành vi (Behavioral Analytics).
- Thiết lập quy trình xác minh đa kênh (Multi-Channel Verification) bắt buộc đối với tất cả các giao dịch tài chính hoặc thay đổi nhân sự nhạy cảm.
- Đào tạo nhân sự nhận biết các điểm bất thường trong âm thanh, video hoặc văn bản do AI tạo ra.
1.2. Tấn công chuỗi cung ứng (Supply Chain Attacks)
Kẻ tấn công không thâm nhập trực tiếp vào mục tiêu chính mà tấn công vào bên thứ ba (nhà cung cấp phần mềm, đối tác dịch vụ CNTT, thư viện nguồn mở) có kết nối với mục tiêu. Một lỗ hổng từ nhà cung cấp nhỏ có thể làm rò rỉ dữ liệu hoặc sụp đổ toàn bộ hệ thống của tập đoàn lớn.
Cách phòng chống:
- Áp dụng nguyên tắc Quản lý rủi ro bên thứ ba (Third-Party Risk Management – TPRM).
- Kiểm tra Bảng thành phần phần mềm (Software Bill of Materials – SBOM) để kiểm soát tất cả các thư viện nguồn mở.
- Phân đoạn mạng (Network Segmentation) để giới hạn quyền truy cập của các đối tác chỉ trong phạm vi cần thiết.
1.3. Tấn công mã độc tống tiền đa tầng (Ransomware 2.0/Triple Extortion)
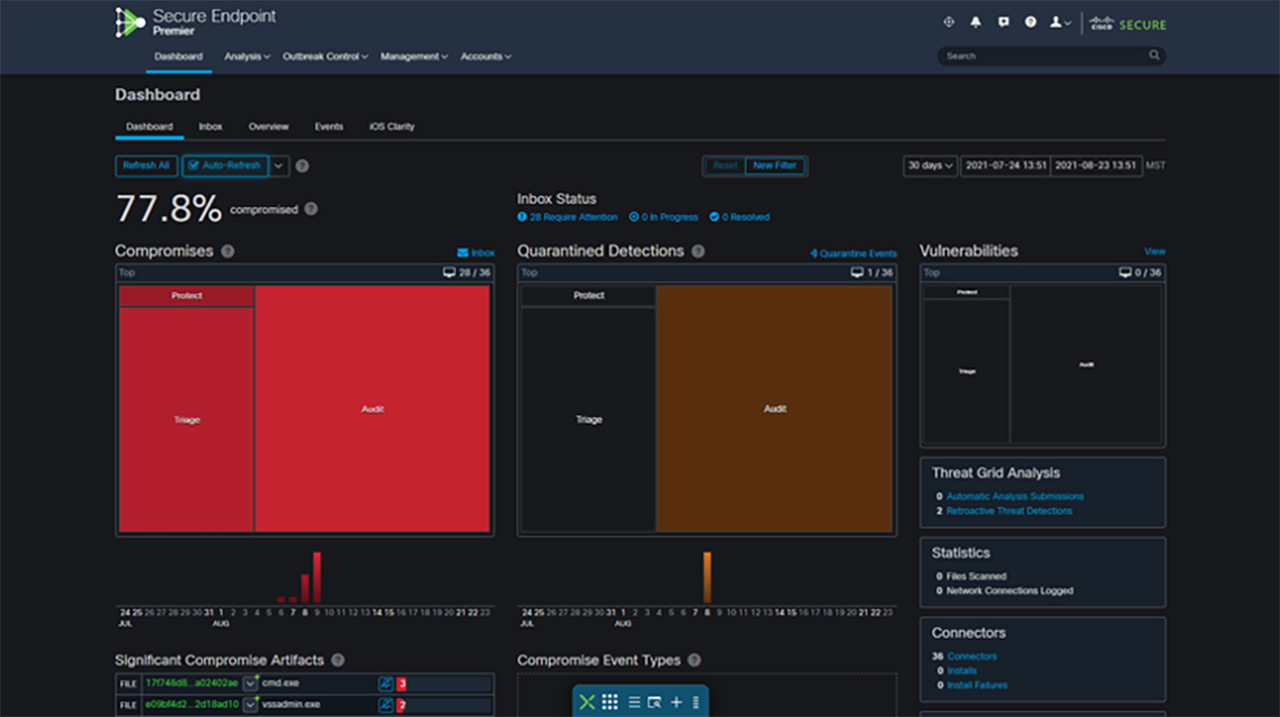
Mã độc mã hóa toàn bộ dữ liệu của nạn nhân. Ngoài đòi tiền mã hóa để giải mã (Extortion), hacker còn đe dọa tung dữ liệu nhạy cảm lên mạng (Double Extortion) và liên hệ trực tiếp với khách hàng/đối tác của nạn nhân để gây ép (Triple Extortion). Gây thiệt hại tài chính nặng nề, đình trệ vận hành và suy giảm nghiêm trọng uy tín doanh nghiệp.
Cách phòng chống:
- Thực hiện sao lưu dữ liệu theo chiến lược 3-2-1-1 (3 bản sao, 2 phương tiện lưu trữ khác nhau, 1 bản offsite và 1 bản immutable – không thể sửa xóa).
- Triển khai giải pháp EDR/XDR để ngăn chặn mã độc thực thi ở cấp độ thiết bị đầu cuối.
- Giới hạn quyền hạn cao nhất bằng mô hình Least Privilege.
1.4. Tấn công lừa đảo kỹ thuật xã hội (Phishing/Spear Phishing/BEC)
Sử dụng Email, SMS (Smishing), hoặc cuộc gọi (Vishing) giả mạo tổ chức uy tín hoặc đồng nghiệp để dụ nạn nhân cung cấp thông tin đăng nhập hoặc chuyển tiền (Business Email Compromise – BEC). Là con đường ngắn nhất và phổ biến nhất giúp hacker xâm nhập vào hệ thống nội bộ.
Cách phòng chống:
- Áp dụng các tiêu chuẩn xác thực email như DMARC, DKIM và SPF.
- Bắt buộc sử dụng Xác thực đa yếu tố không thể bị lừa đảo (Phishing-Resistant MFA như FIDO2/Passkeys).
- Diễn tập lừa đảo thực tế định kỳ (Phishing Simulation) cho toàn bộ nhân viên.
1.5. Tấn công nhắm vào mô hình AI (Prompt Injection & Model Poisoning)
Nhắm vào các ứng dụng tích hợp AI/LLM. Hacker chèn câu lệnh độc hại (Prompt Injection) để bypass rào cản an toàn của AI, hoặc đầu độc dữ liệu huấn luyện (Model Poisoning) khiến AI đưa ra kết quả sai lệch hoặc làm lộ dữ liệu nội bộ. Gây thất thoát dữ liệu bí mật kinh doanh, hỏng hệ thống ra quyết định tự động.
Cách phòng chống:
- Lọc và kiểm duyệt chặt chẽ đầu vào (Input Sanitization) cũng như đầu ra của AI.
- Xây dựng rào cản kiểm soát quyền truy cập dữ liệu mà AI được phép trích xuất.
- Thường xuyên đánh giá an toàn bảo mật riêng cho các mô hình AI (Red Teaming for AI).
1.6. Tấn công giao diện lập trình ứng dụng (API Abuse & Exploitation)
Khai thác các lỗ hổng trong API kết nối giữa các ứng dụng Đám mây, Mobile App và Microservices (như lỗi xác thực, phân quyền yếu, rò rỉ dữ liệu qua JSON response). Cho phép hacker đánh cắp lượng lớn dữ liệu người dùng tự động mà không cần đi qua giao diện người dùng chính.
Cách phòng chống:
- Triển khai giải pháp Quản lý và Bảo mật API (API Gateways & WAF).
- Thực hiện xác thực và phân quyền nghiêm ngặt cho từng Endpoint (OAuth 2.0/mTLS).
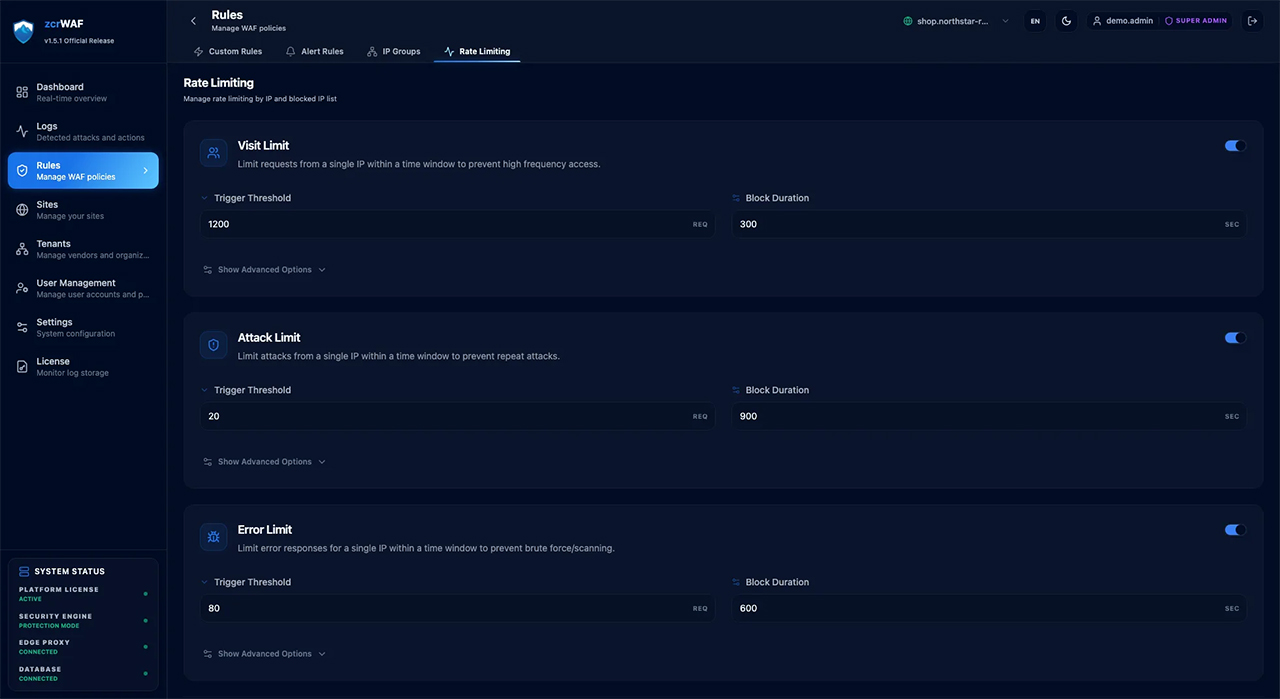
- Giới hạn tần suất truy cập (Rate Limiting) và theo dõi lưu lượng bất thường trên API.
1.7. Tấn công từ chối dịch vụ phân tán (DDoS & Layer 7 DDoS)
Điện Thoại Di Động Honor X6c 6GB + 128GB/256GB - Pin 5300mAh NFC - Camer
Sử dụng mạng lưới thiết bị ma (Botnet) để gửi lượng truy cập khổng lồ làm ngập băng thông hoặc kiệt quệ tài nguyên máy chủ (RAM/CPU), khiến dịch vụ bị gián đoạn. Gây gián đoạn kinh doanh, thiệt hại về doanh thu trực tuyến và chi phí khắc phục sự cố.
Cách phòng chống:
- Sử dụng các dịch vụ chống DDoS đám mây quy mô lớn (Cloudflare, AWS Shield, Akamai).
- Cấu hình cân bằng tải (Load Balancers) và CDN để phân tán lưu lượng.
- Lập quy tắc tường lửa lọc lưu lượng bất thường ở tầng ứng dụng (Layer 7).
1.8. Khai thác lỗ hổng ngày Không (Zero-Day Exploits)
Tấn công vào các lỗ hổng phần mềm/hệ điều hành mà nhà sản xuất chưa phát hiện ra hoặc chưa kịp phát hành bản vá. Rất khó phòng thủ bằng giải pháp nhận diện dựa trên chữ ký (Signature-based) truyền thống.
Cách phòng chống:
- Triển khai kiến trúc Zero Trust (Không tin tưởng bất kỳ ai, luôn xác thực).
- Sử dụng giải pháp phát hiện mối đe dọa dựa trên hành vi và học máy (Sandbox & Anomaly Detection).
- Cập nhật bản vá bảo mật khẩn cấp ngay khi nhà cung cấp phát hành.
1.9. Tấn công đánh cắp phiên đăng nhập & Token (Session Hijacking & Token Theft)
Kẻ tấn công sử dụng phần mềm độc hại (InfoStealer) hoặc kỹ thuật Man-in-the-Middle để lấy cắp Session Cookie hoặc OAuth Token của người dùng sau khi họ đã đăng nhập thành công. Bỏ qua được lớp bảo mật Xác thực 2 yếu tố (MFA) vì phiên làm việc đã được xác minh trước đó.
Cách phòng chống:
- Rút ngắn thời gian sống (TTL) của Session Token và bắt buộc đăng nhập lại khi có thay đổi mạng/thiết bị bất thường.
- Áp dụng cơ chế Ràng buộc Token với thiết bị (Token Binding/Device Posture Check).
- Mã hóa toàn bộ đường truyền bằng HTTPS và sử dụng Flag Secure, HttpOnly cho Cookie.
1.10. Tấn công trung gian (Man-in-the-Middle – MitM)
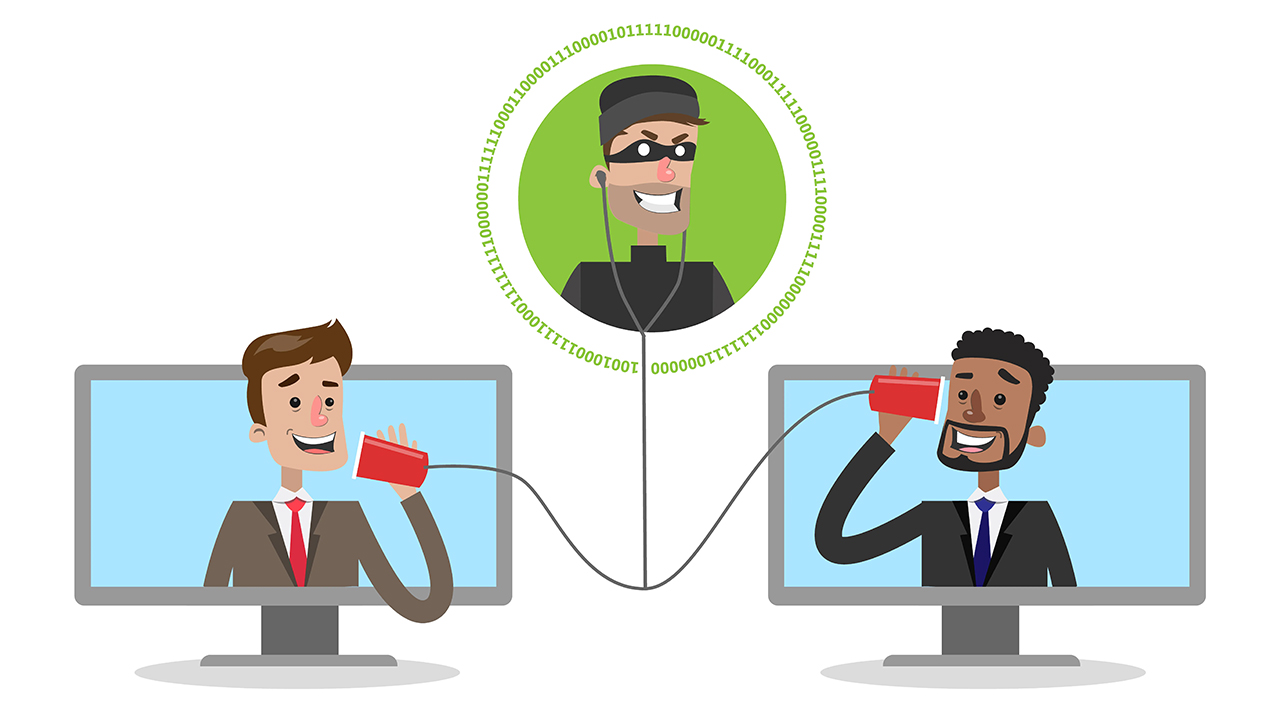
Kẻ tấn công bí mật chặn, đọc hoặc thay đổi dữ liệu truyền truyền giữa hai bên (ví dụ: người dùng và ngân hàng) thông qua Wi-Fi công cộng giả mạo hoặc DNS Spoofing. Làm lộ tài khoản, mật khẩu, thông tin thẻ tín dụng và dữ liệu nhạy cảm.
Cách phòng chống:
- Sử dụng Mạng ảo cá nhân (VPN) khi kết nối internet ngoài văn phòng.
- Bắt buộc mã hóa end-to-end và triển khai HSTS (HTTP Strict Transport Security).
- Tuyệt đối không thực hiện giao dịch quan trọng trên mạng Wi-Fi công cộng.
1.11. Tấn công chèn mã độc SQL (SQL Injection – SQLi)
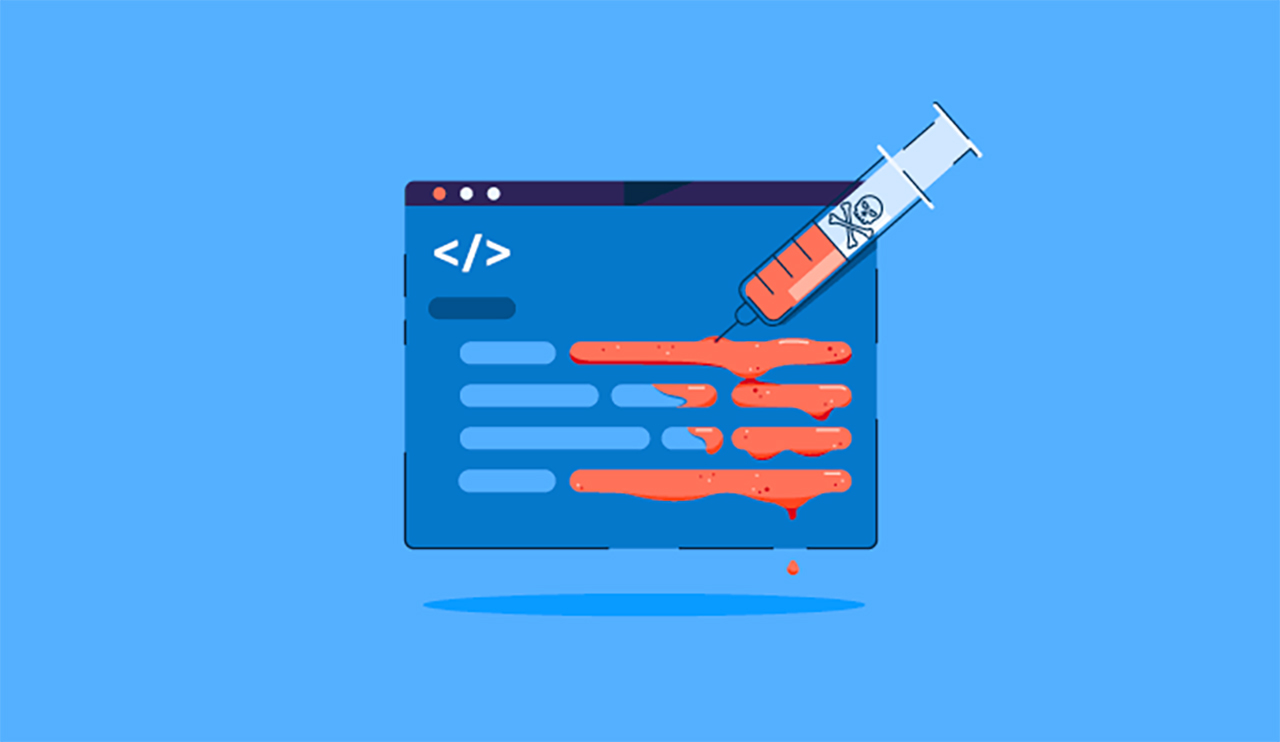
Hacker chèn các đoạn mã lệnh SQL độc hại vào các ô nhập dữ liệu trên website (như ô đăng nhập, tìm kiếm) nhằm thao túng cơ sở dữ liệu (CSDL) phía sau. Có thể đọc, sửa đổi, xóa sạch dữ liệu trong CSDL hoặc chiếm quyền kiểm soát máy chủ CSDL.
Cách phòng chống:
- Bắt buộc sử dụng Parameterized Queries (Prepared Statements) khi lập trình.
- Kiểm tra và làm sạch dữ liệu đầu vào (Input Validation).
- Áp dụng nguyên tắc quyền tối thiểu đối với tài khoản kết nối CSDL.
1.12. Tấn công mối đe dọa từ bên trong (Insider Threats)
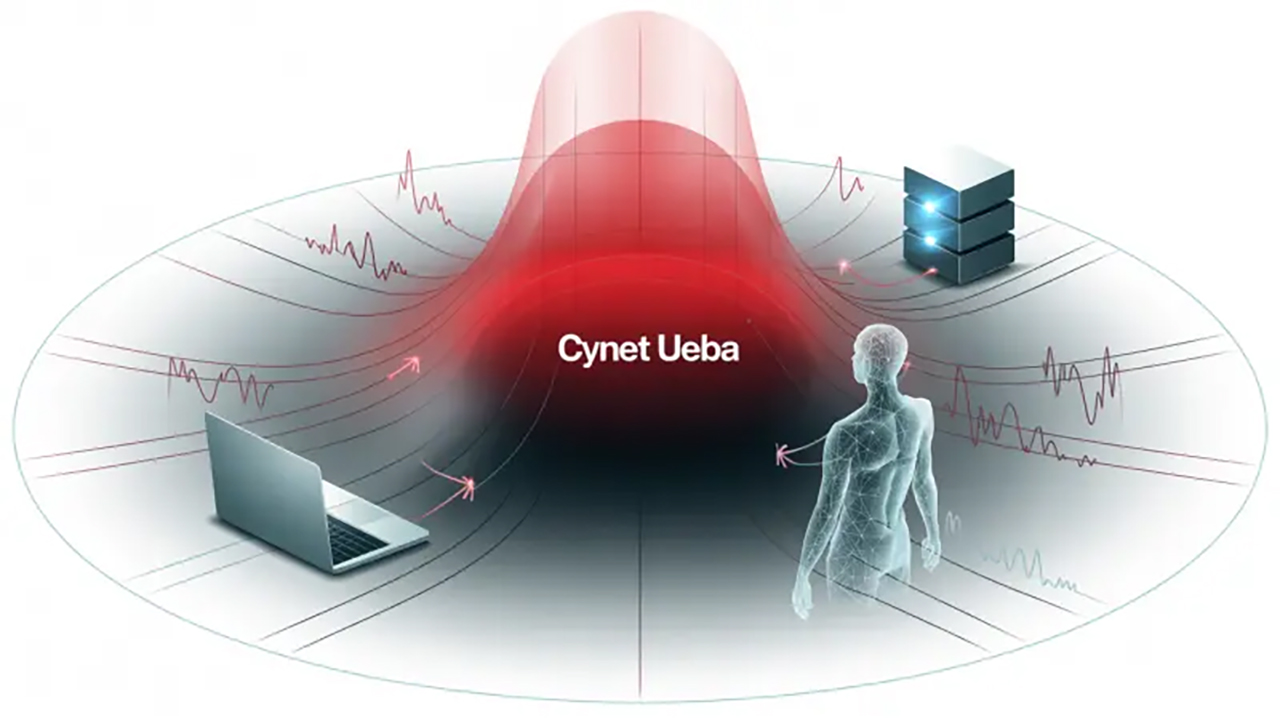
Đến từ chính nhân viên, cựu nhân viên hoặc đối tác có quyền truy cập hợp lệ vào hệ thống, cố tình (vì mục đích trục lợi) hoặc vô tình (do bất cẩn) làm rò rỉ dữ liệu. Khó phát hiện vì kẻ tấn công sử dụng quyền hợp pháp, gây thất thoát tài sản trí tuệ nghiêm trọng.
Cách phòng chống:
- Triển khai hệ thống giám sát phân tích hành vi người dùng (UEBA – User and Entity Behavior Analytics).
- Sử dụng giải pháp Chống mất mát dữ liệu (DLP – Data Loss Prevention).
- Thu hồi ngay lập tức toàn bộ tài khoản và quyền truy cập khi nhân viên nghỉ việc.

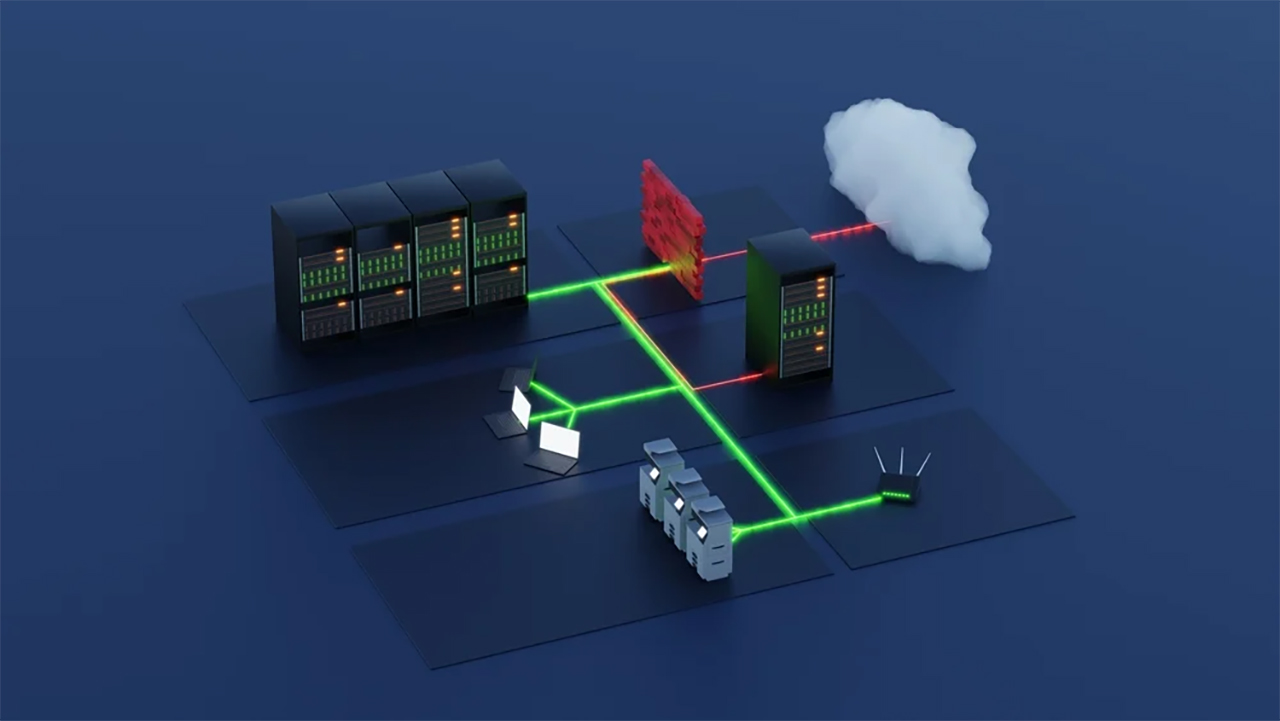
Khai thác các lỗ hổng bảo mật trên camera, thiết bị thông minh, hệ thống điều khiển công nghiệp (ICS/OT) vốn có cấu hình mật khẩu mặc định hoặc không được cập nhật phần mềm. Thiết bị bị chiếm quyền để tạo thành mạng lưới Botnet, hoặc can thiệp trực tiếp gây hư hỏng hạ tầng vật lý.
Cách phòng chống:
- Thay đổi toàn bộ thông tin đăng nhập mặc định ngay khi lắp đặt.
- Tách biệt mạng chứa thiết bị IoT/OT khỏi mạng nội bộ chính (VLAN Segmentation).
- Thường xuyên cập nhật Firmware cho thiết bị.
1.14. Tấn công đánh cắp mật khẩu & nhồi bảng mã (Credential Stuffing & Brute Force)
Hacker sử dụng phần mềm tự động thử hàng triệu kết hợp tài khoản/mật khẩu bị rò rỉ từ các vụ lộ dữ liệu trước đó để đăng nhập vào các hệ thống khác nhau. Chiếm đoạt hàng loạt tài khoản người dùng do thói quen dùng chung mật khẩu.
Cách phòng chống:
- Khuyến khích/bắt buộc người dùng chuyển sang sử dụng phương thức đăng nhập không mật khẩu (Passkeys).
- Bắt buộc sử dụng Trình quản lý mật khẩu (Password Manager) để tạo mật khẩu duy nhất.
- Thiết lập chính sách khóa tài khoản tạm thời khi nhập sai quá số lần quy định.
1.15. Tấn công thu thập trước – giải mã sau (Harvest Now, Decrypt Later – Quantum Risk)
Dù máy tính lượng tử chưa phổ biến, các nhóm hacker quốc gia hiện đang chủ động thu thập và lưu trữ lượng lớn dữ liệu mã hóa hiện tại. Khi máy tính lượng tử đủ mạnh ra đời, họ sẽ giải mã toàn bộ dữ liệu này. Đe dọa trực tiếp đến các bí mật quốc gia, dữ liệu tài chính và thông tin cá nhân có giá trị dài hạn.
Cách phòng chống:
- Kiểm kê toàn bộ các tài sản mã hóa (Cryptographic Assets) trong tổ chức.
- Xây dựng lộ trình chuyển đổi sang thuật toán Mã hóa kháng lượng tử (Post-Quantum Cryptography – PQC) theo tiêu chuẩn NIST.
- Ưu tiên bảo vệ các dữ liệu có độ nhạy cảm cao cần lưu trữ dài hạn (trên 10 năm).
2. Khung chiến lược phòng thủ tổng thể cho doanh nghiệp & cá nhân
- Kiến trúc Zero Trust: Chuyển đổi tư duy từ “Phòng thủ chu vi” sang “Không tin tưởng bất kỳ ai, luôn luôn xác thực và kiểm tra”.
- Con người là mắt xích then chốt: Liên tục nâng cao nhận thức bảo mật cho nhân viên, vì hơn 80% các cuộc tấn công mạng bắt đầu từ yếu tố con người.
- Tự động hóa & AI trong phòng thủ: Sử dụng AI và tự động hóa (SOAR, XDR) để ứng phó với tốc độ tấn công ngày càng nhanh của hacker.
Bạn đã từng gặp phải hình thức tấn công nào trong số các nguy cơ kể trên? Hãy để lại ý kiến, trải nghiệm hoặc câu hỏi của bạn ở phần bình luận bên dưới để chúng ta cùng thảo luận và chia sẻ kinh nghiệm bảo vệ an toàn thông tin nhé!
Bạn đọc có thể tham khảo các dòng laptop AI, giúp tối ưu hóa hiệu năng, kéo dài thời lượng pin vượt trội và mở ra trải nghiệm làm việc thông minh hoàn toàn mới.
MUA LAPTOP AI GIÁ TỐT TẠI ĐÂY
Xem thêm:
- Cách phòng tránh lừa đảo qua mạng rất cần thiết mà ai cũng nên biết
- Cách nhận biết số điện thoại lừa đảo bằng phần mềm nTrust của NCA
Không hài lòng bài viết
Nguồn Trang : https://www.thegioididong.com/tin-tuc/cac-hinh-thuc-tan-cong-mang-pho-bien-hien-nay-1601014
Bài viết gợi ý
- Hà Nội cấm ô tô tải, xe khách từ 16 chỗ qua cầu Thăng Long
Sở Xây dựng Hà Nội vừa ban hành thông báo điều chỉnh tổ chức giao thông qua cầu Thăng Long nhằm phục vụ thi công trạm cân kiểm soát tải trọng xe phía bắc cầu. Ngoài điều chỉnh giao thông với xe tải, xe khách, Sở Xây dựng còn cấm xe buýt qua cầu Thăng Long trong các khung giờ cao điểm. Các tuyến xe buýt sẽ đượ...
- Microsoft ra mắt Surface Laptop Ultra: Laptop AI mới với chip NVIDIA RTX Spark
- vivo S2 FE ấn định ngày ra mắt: Pin 10.000 mAh, màn hình AMOLED 120 Hz Phan Phú Trung19 phút trước
- Gửi 1 câu thành ngữ, chàng trai Estonia xiêu lòng trước cô gái dân tộc Xa Phó
- Người hùng của U23 Hàn Quốc bật khóc sau khi giúp đội nhà giành HCV ASIAD 2026
- " Mạnh mẽ lắm cũng lắm cũng sẽ có khi em mong manh... " #keonho #nhacchill #playlist
- TPHCM: Từ vụ quán karaoke cho nhân viên đi bán dâm, bóc gỡ đường dây đánh bạc lớn
- AFC công bố lịch thi đấu Asian Cup giữa tin đồn hoãn giải