Chỉ một tháng sau khi iPhone 18 Pro lên kệ, mẫu điện thoại cao cấp mới nhất của Apple đã bị Calif.io, công ty an ninh mạng do chuyên gia người Việt Dương Ngọc Thái sáng lập, bẻ khóa thành công ngay trên sân khấu một hội nghị bảo mật tại Paris. Đáng chú ý, trạng thái jailbreak vẫn được duy trì sau khi thiết bị khởi động lại.
Calif.io cũng trình diễn một kỹ thuật tấn công Signal chỉ bằng một cú nhấp chuột. Tuy nhiên, đây là màn trình diễn riêng biệt, không đồng nghĩa quá trình jailbreak iPhone 18 Pro cũng chỉ cần một click. Công ty chưa công bố chi tiết lỗ hổng được sử dụng hoặc phát hành công cụ để người dùng tự thực hiện.
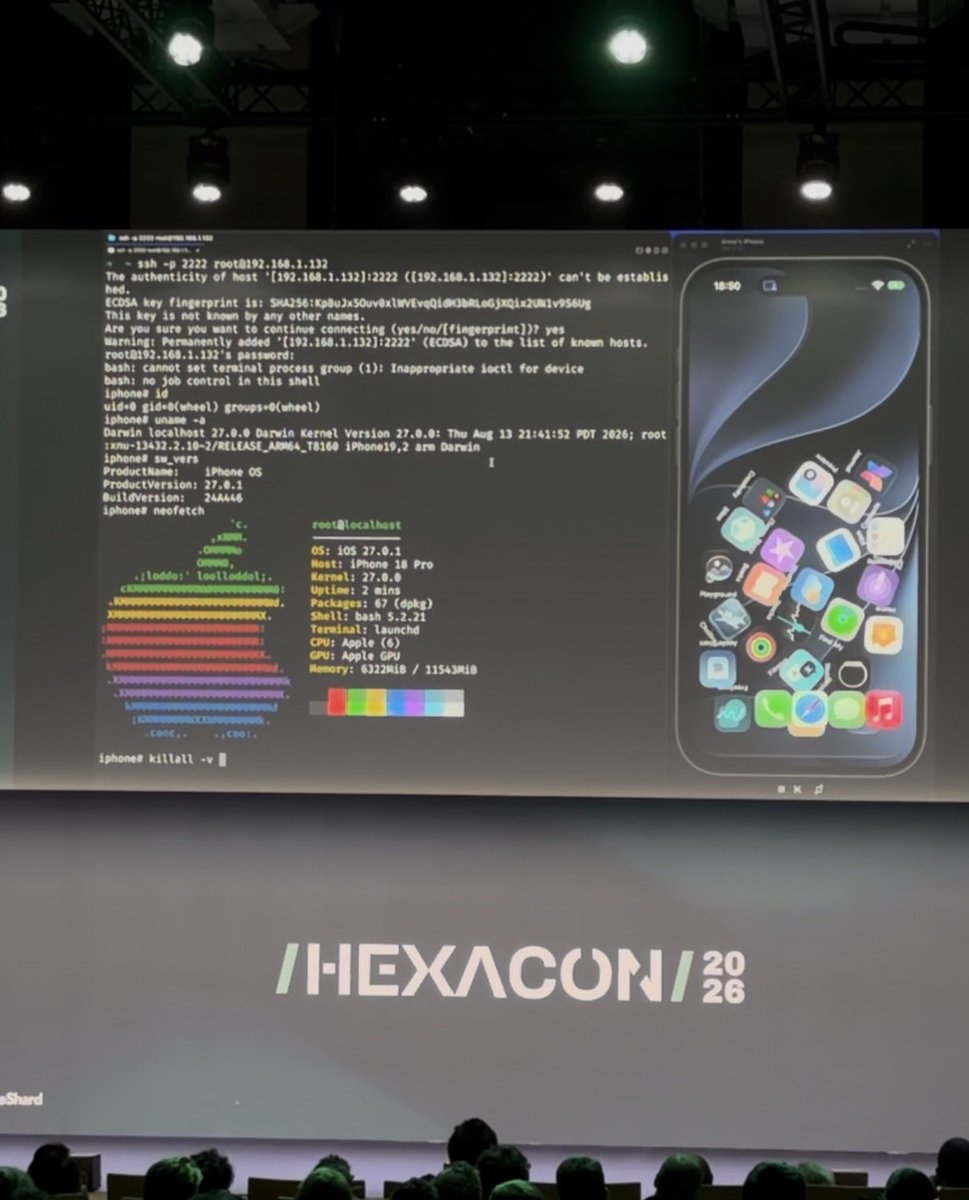
Màn trình diễn diễn ra ngày 16/10 tại Hexacon, hội nghị chuyên về khai thác lỗ hổng bảo mật ở Paris, Pháp. Video do nhà nghiên cứu jailbreak Billy Ellis đăng tải cho thấy nhóm Calif.io khởi động lại iPhone 18 Pro, mở khóa bằng mật mã thông thường rồi thiết lập kết nối SSH với quyền root. Dòng lệnh trên màn hình xác nhận thiết bị đang chạy iOS 27.0.1.
Kỹ thuật này thuộc loại untethered jailbreak, nghĩa là trạng thái bẻ khóa có thể tự hoạt động trở lại sau khi khởi động lại, không cần kết nối điện thoại với máy tính để thực hiện lại quá trình.
Jailbreak phá vỡ những giới hạn phần mềm mà Apple thiết lập trên iPhone, cho phép người dùng cài ứng dụng bên ngoài App Store, truy cập toàn bộ hệ thống tệp và tùy biến thiết bị sâu hơn. Để làm được điều này trên một mẫu iPhone hiện đại, nhóm nghiên cứu thường phải kết hợp nhiều lỗ hổng nhằm vượt qua các lớp bảo vệ của hệ điều hành và phần cứng. Duy trì trạng thái bẻ khóa sau khi khởi động lại còn khó hơn do quy trình xác minh mã của Apple.
Mối lo ngại không chỉ nằm ở khả năng tùy biến thiết bị. Năng lực khai thác có thể chiếm quyền root trên một chiếc iPhone đã cập nhật đầy đủ cũng tương tự loại công cụ mà các nhà cung cấp phần mềm gián điệp thương mại bán cho chính phủ.
Màn trình diễn của Calif cho thấy, ngay cả khi khởi động lại, quyền root vẫn tồn tại trong iPhone
Hiện tại Apple chưa công khai bình luận về màn trình diễn tại Hexacon. Hãng thường không xác nhận chi tiết các vấn đề bảo mật cho đến khi có bản vá phù hợp. Trong khi đó, Calif.io chưa tiết lộ chuỗi lỗ hổng được sử dụng và cho biết các nội dung trình diễn sẽ được công bố vào thời điểm thích hợp.

Đứng sau màn trình diễn là Calif, công ty an ninh mạng có trụ sở tại Mỹ do Dương Ngọc Thái sáng lập. Doanh nghiệp hoạt động trong nhiều lĩnh vực, từ kiểm thử bảo mật bằng AI, đánh giá khả năng phòng thủ của mô hình trí tuệ nhân tạo đến kiểm tra firmware và hạ tầng mạng phục vụ các cụm máy tính AI.
Calif cũng cung cấp dịch vụ kiểm thử xâm nhập và đánh giá an ninh cho doanh nghiệp, sản phẩm công nghệ. Công ty cho biết từng hợp tác với những tên tuổi lớn trong lĩnh vực công nghệ và AI như OpenAI, Anthropic, Google DeepMind, Wiz và CoreWeave.
Một hướng nghiên cứu nổi bật của Calif là sử dụng các mô hình AI tiên tiến để tìm kiếm và khai thác lỗ hổng phần mềm. Công ty từng gây chú ý khi phát hiện PHP2Shell, lỗ hổng trong PHP, ngôn ngữ lập trình được sử dụng trên khoảng 70% website toàn cầu. Lỗi này có thể cho phép tin tặc thực thi mã trái phép trên máy chủ chưa được vá, tùy thuộc vào cấu hình và cách triển khai hệ thống.
Trong nghiên cứu đó, AI của OpenAI hỗ trợ quá trình phân tích mã nguồn và tìm hiểu cách khai thác. Phát hiện cho thấy công nghệ này có thể giúp chuyên gia tìm ra những điểm yếu đã tồn tại nhiều năm, đồng thời làm dấy lên lo ngại tin tặc cũng có thể tận dụng AI để phát triển công cụ tấn công nhanh hơn.
AI từng hỗ trợ Calif khai thác lỗ hổng của Apple
Màn jailbreak iPhone 18 Pro nối tiếp những nghiên cứu trước đó của Calif về hệ sinh thái Apple. Tháng 4, Dương Ngọc Thái cho biết Claude đã hỗ trợ ông phân tích một kỹ thuật khai thác lỗ hổng trên Safari của iOS.
Bộ phát wifi 4G di động mini ROOSEE M610, chuẩn wifi 6
Đến tháng 5, Calif cho biết Claude Mythos Preview của Anthropic hỗ trợ phát triển một kỹ thuật khai thác nhân hệ điều hành macOS, vượt qua các cơ chế bảo vệ trên chip M5 của Apple trong chưa đầy một tuần.
“Chúng tôi không xây dựng toàn bộ chuỗi khai thác một mình. Mythos Preview đã giúp xác định các lỗi và hỗ trợ xuyên suốt quá trình phát triển kỹ thuật khai thác”, ông Thái cho biết.
Trong ghi chú bảo mật iOS 27 công bố ngày 14/9, Apple ghi nhận Calif.io phối hợp với Claude và nhóm nghiên cứu Anthropic trong việc phát hiện hai lỗi có thể khiến ứng dụng gây từ chối dịch vụ hoặc làm hệ thống bị treo. Tuy nhiên, chưa có thông tin xác nhận hai lỗi này liên quan đến màn jailbreak iPhone 18 Pro, cũng như chưa rõ AI đóng vai trò cụ thể nào trong lần bẻ khóa mới nhất.
Do chưa có công cụ jailbreak công khai, người dùng hiện chưa thể tự tái hiện màn trình diễn này của Calif. Thời gian iOS 27.0.1 còn có thể bị khai thác sẽ phụ thuộc đáng kể vào thời điểm Calif công bố chi tiết, qua đó giúp Apple xác định và khắc phục các lỗ hổng liên quan.
Nguồn Trang : https://genk.vn/vua-ra-mat-iphone-18-pro-da-bi-cong-ty-bao-mat-do-nguoi-viet-sang-lap-jailbreak-vinh-vien-khoi-dong-lai-van-con-nguyen-165261023113945127.chn
Bài viết gợi ý
- Rùa xanh quý hiếm bị lưới siết đến hoại tử, nguy cơ mất một chi
Ngày 15/10, ông Huỳnh Ngọc Dũng, Phó Giám đốc Trung tâm Cung ứng dịch vụ công đặc khu Lý Sơn (Quảng Ngãi) cho biết, đơn vị đang chăm sóc, điều trị cho một cá thể rùa xanh quý hiếm bị thương nặng do mắc lưới. Trước đó, Trung tâm tiếp nhận thông tin từ Chi cục Thủy sản tỉnh Quảng Ngãi về việc người dân ph...
- Moto G47 Power lộ diện: pin khủng gần 7.000 mAh, sạc nhanh 33 W Trịnh Minh Hải1 giờ trước
- Tuyển Việt Nam dự FIFA ASEAN Cup: Trông cả vào HLV Kim Sang Sik
- Sổ đỏ không thể hiện vị trí đất ở, khi bị thu hồi được tính bồi thường thế nào?
- Cô gái cực khổ trả nợ giúp người dưng và cái kết xúc động sau hơn 10 năm
- Garmin trình làng MARQ 3 series: 6 phiên bản cao cấp cho mọi phong cách sống Trịnh Minh Hải17 giờ trước
- Mẹ cho con bú bị tiêu chảy có quá đáng lo?
- Cách nấu lẩu nhanh không cần ninh xương, nước dùng vẫn ngọt thanh