Từ khi HackiOS, dự án đưa iOS thật lên điện thoại Android, được đăng lên GitHub ngày 22/10, nhiều người tò mò muốn thử và đi tìm “bản tải về”. Nhưng theo nhóm phát triển và các trang cộng đồng theo dõi dự án, không có tệp cài đặt chính thức nào để tải. Mọi liên kết, tệp hay gói “HackiOS cài một chạm” đang lưu hành đều đáng ngờ.
Lý do nằm ở cách dự án hoạt động. Kho mã của nhóm chỉ chứa phần lõi do họ tự viết, như phần nhân hệ điều hành, phần khởi động và các trình điều khiển, và không có tệp nào của Apple. Người muốn thử phải tự tải file khôi phục iOS chính thức từ máy chủ của Apple, rồi tự dựng hệ thống trên máy tính của mình, với một điện thoại đã mở khóa. Vì vậy, một gói “đóng sẵn, bấm là chạy” vừa trái với cách dự án làm việc, vừa buộc phải chứa phần mềm của Apple.
Trang GitHub của dự án HackiOS do nhóm OOSEX GANG công bố
Trang cộng đồng theo dõi dự án còn nêu thêm các dấu hiệu lừa đảo. Đó là những nơi đòi trả tiền, bắt làm khảo sát, yêu cầu “theo dõi” hay nhập mã captcha mới cho tải, trong khi dự án hoàn toàn miễn phí. Tuy vậy, chưa có báo cáo công khai nào xác nhận một mẫu mã độc cụ thể mang tên HackiOS. Các cảnh báo hiện mang tính phòng ngừa, dựa trên việc những kẻ lừa đảo vẫn thường mượn tên một dự án đang nổi.
Chiêu này không mới. Công ty bảo mật Arctic Wolf từng phát hiện 292 kho mã giả trên GitHub, giả dạng phần mềm hợp pháp để phát tán mã độc đánh cắp mật khẩu và ví tiền số, kéo người dùng qua kết quả tìm kiếm. Một nhóm khác tìm thấy 109 kho giả. Các kho này thường chép nguyên mã gốc và chỉ sửa phần hướng dẫn để dẫn tới tệp độc hại. Một số chiến dịch còn tạo sao ảo cho kho mã, hoặc đăng ảnh chụp kết quả quét virus giả để tạo lòng tin.
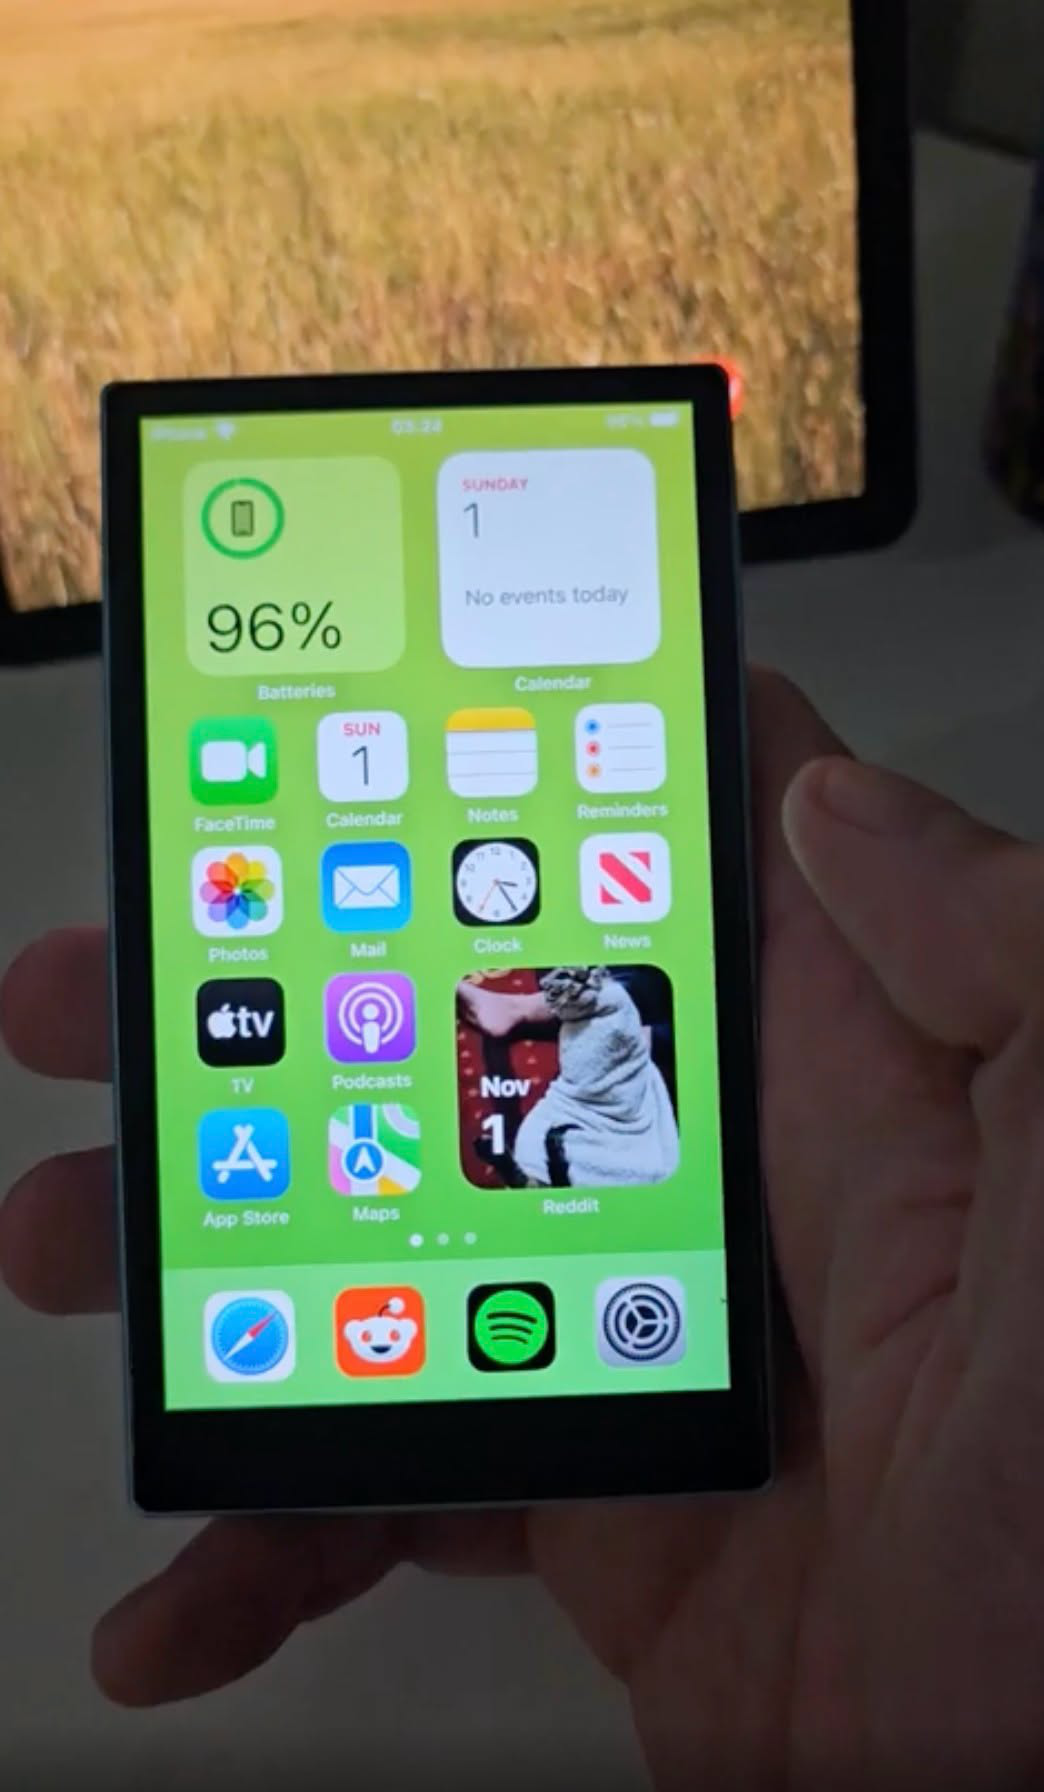
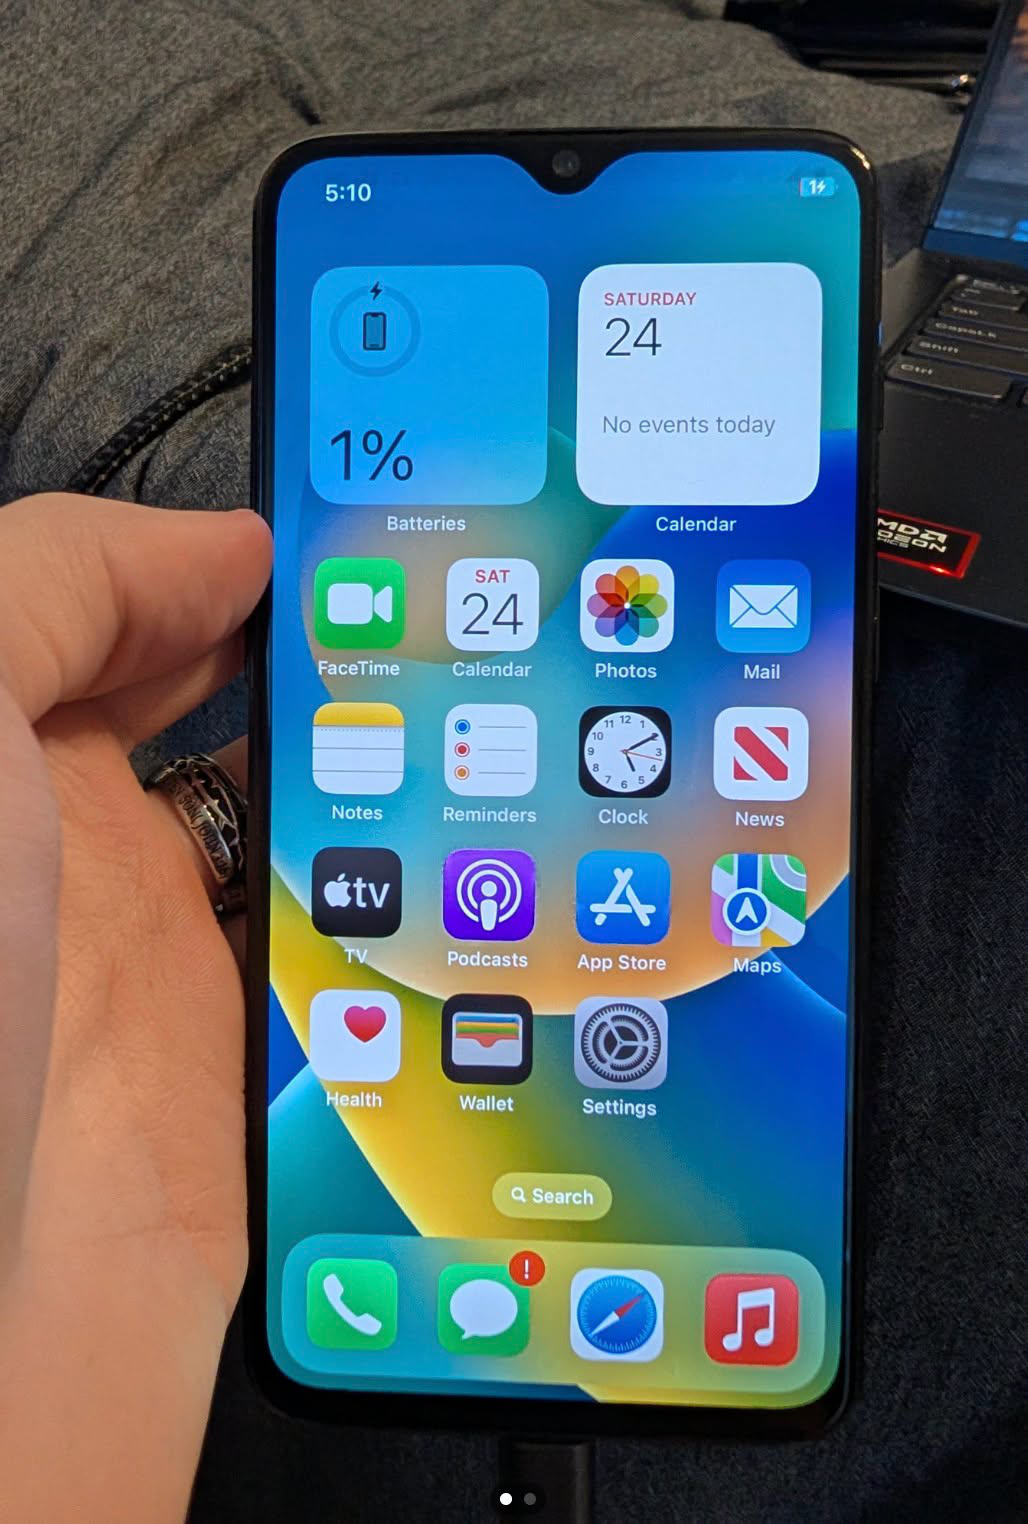
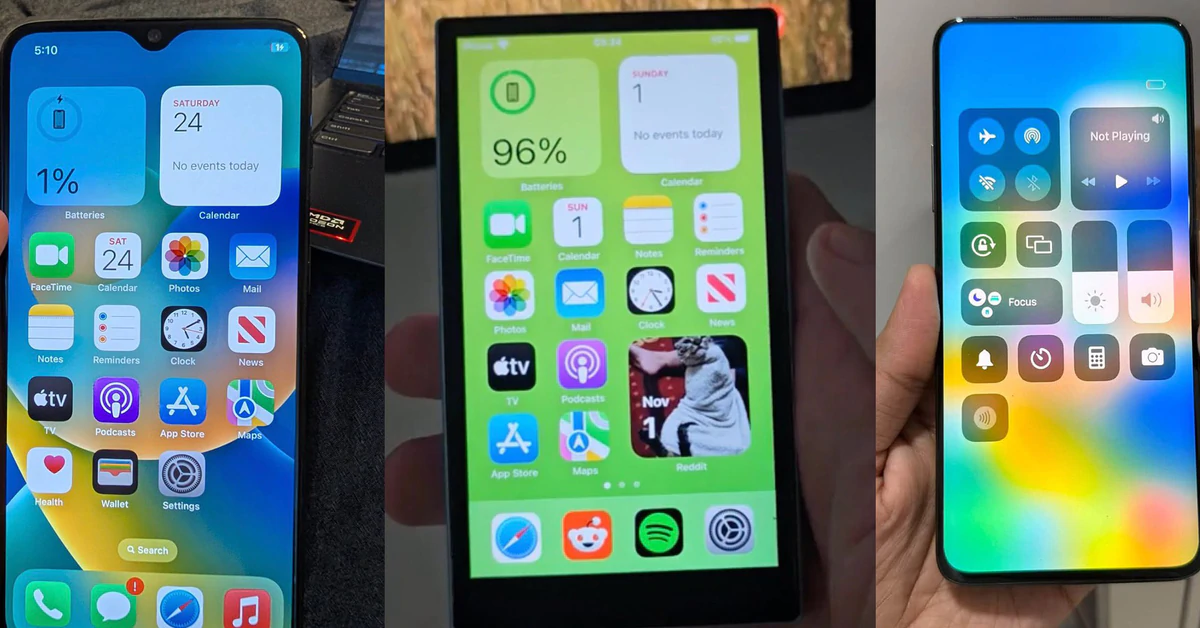
Với HackiOS, các máy Android có thể cài đặt iOS
Bộ phát wifi 4G di động mini ROOSEE M610, chuẩn wifi 6
Ví dụ lớn hơn nhiều xuất hiện ngay tuần này. Theo báo cáo của Binance ngày 3/11, vụ trộm khoảng 6,34 tỷ USD, tương đương khoảng 165 nghìn tỷ đồng, bắt đầu từ tháng 6, khi một kỹ sư tìm một công cụ AI lập trình trên mạng và tải về một bản cài bị can thiệp. Binance cho biết riêng năm nay họ đã chặn 57 mối đe dọa nghi gắn với Triều Tiên, gồm phần mềm giả dạng công cụ lập trình và gói phần mềm bị can thiệp. Báo cáo không nhắc đến HackiOS. Điều nó cho thấy là tệp cài đặt giả là một cách tấn công có thật, kể cả với người làm nghề.
Một trường hợp khác là kho “trọng số Mythos rò rỉ” xuất hiện trên Hugging Face, tự nhận là một mô hình AI chưa công bố. Kho này có 5.846 lượt tải trong vài giờ, trước khi cộng đồng chỉ ra đây chỉ là các con số ngẫu nhiên. Kho yêu cầu người dùng chạy một tập lệnh đi kèm, một bước vốn cần thận trọng. Một kỹ sư của Hugging Face được dẫn lời nói bản tải này không phải mã độc, nhưng cảnh báo rủi ro từ các kho giả. Bài học chung là nhiều người tải trước, kiểm tra sau.
Dự án HackiOS còn có token cộng đồng $HackiOS trên mạng BNB Chain, thu phí 1% mỗi giao dịch để tài trợ phát triển, theo một bài viết về dự án. Một dự án nổi nhanh thường kéo theo các token và trang mạo danh, và GenK không đánh giá hay khuyến nghị gì về token này.
Các hướng dẫn bảo mật thường đưa ra cùng một lời khuyên. Hãy bắt đầu từ trang chính thức của dự án thay vì từ kết quả tìm kiếm, kiểm tra chủ kho mã và lịch sử cập nhật thay vì chỉ nhìn số sao, và xem mọi yêu cầu trả tiền hay làm khảo sát để tải một dự án miễn phí là dấu hiệu lừa đảo. Không chạy tệp lạ trên chiếc điện thoại hằng ngày của bạn vì có thể làm hỏng máy, mất dữ liệu hoặc nhiễm mã độc. Tầm xa hồng ngoại 10m với công nghệ hống ngoại thông
minh.
Chống ngược sáng HDR
- Hỗ trợ đàm thoại 2 chiều
- Hỗ trợ các tính năng thông minh: phát hiện chuyển động,
phát hiện con người, phát hiện âm thanh bất thường, chế
độ riêng tu, Smart tracking.
Tích hợp còi báo động
- Hỗ trợ chức năng Soft-AP, kết nối trực tiếp wifi camera
không cần thông qua modem nhà mạng.
Tích hợp Wi-Fi(IEEE802.11b/g/n), LAN, CLOUD (Imou
Protect), ONVIF
- Hỗ trơ khe cắm thẻ nhớ Micro SD max 256GB
- Nguổn cấp: DC 5V1A, điện năng tiêu thụ - Chất liệu vỏ:
Plastic.
Đạt chứng nhận CE, FCC
Xuất xứ: Trung Quốc
⁃ Bảo hành: 24 tháng.
Trọn bộ sản phẩm bao gồm:
-1 x Camera
- 1 x Hướng dẫn Bắt đầu Nhanh
-1x Bộ đổi nguồn
-1x Cáp nguồn
-1x Bọt gắn
Hàng chính hãng imou bảo hành 2 năm toàn quốc
Camera imou A32EP 3MP
Hiện nay, những nguồn đáng tin duy nhất là kho mã GitHub của nhóm OOSEX GANG và nhánh Xiaomi Mi 10 Ultra của một nhà phát triển độc lập. Cả hai đều yêu cầu người dùng tự dựng hệ thống, và nhóm mô tả HackiOS là bàn thử nghiệm nghiên cứu, không phải hệ điều hành để dùng hằng ngày.
Nguồn Trang : https://genk.vn/canh-giac-voi-cac-chieu-tro-cai-ios-len-dien-thoai-android-165261108153613866.chn
Bài viết gợi ý
- Tổng hợp code King Legacy update 9 mới nhất tháng 11/2025
Tổng hợp code King Legacy update 9 mới nhất tháng 11/2025 Bạn là fan của King Legacy và đang tìm kiếm những thông tin mới nhất về bản cập nhật 9? Đừng bỏ lỡ bài viết này! Phong Vũ Tech News sẽ cung cấp cho bạn tổng hợp code King Legacy mới nhất tháng 11/2025, giúp bạn nhận được nhiều gem và vật ...
- Liên Khúc Phố Mưa Vol 3- Liên Khúc Nhạc Ballad Nhẹ Nhàng Buồn Tâm Trạng | Phố Mưa
- Huawei Nova 17 Pro lộ camera 200 MP, màn hình OLED 1.5K 6,84 inch Vinh Mai6 giờ trước
- CSGT thông tin vụ container lao vào xe gặp nạn, đám đông tháo chạy
- Công trình vượt biển của Việt Nam từng vô địch suốt 10 năm và câu chuyện về 70 ngày đặc biệt tạo kỳ tích
- Ngâm vỏ bưởi, cam, quýt với giấm – bí quyết tạo ra hỗn hợp thiên nhiên giàu công dụng bất ngờ
- Kết quả xổ số miền Trung hôm nay ngày 12/10/2026
- MC Khánh Vy VTV xinh xắn, hoa hậu H'Hen Niê kiệt sức sau hơn 24 tiếng làm việc