
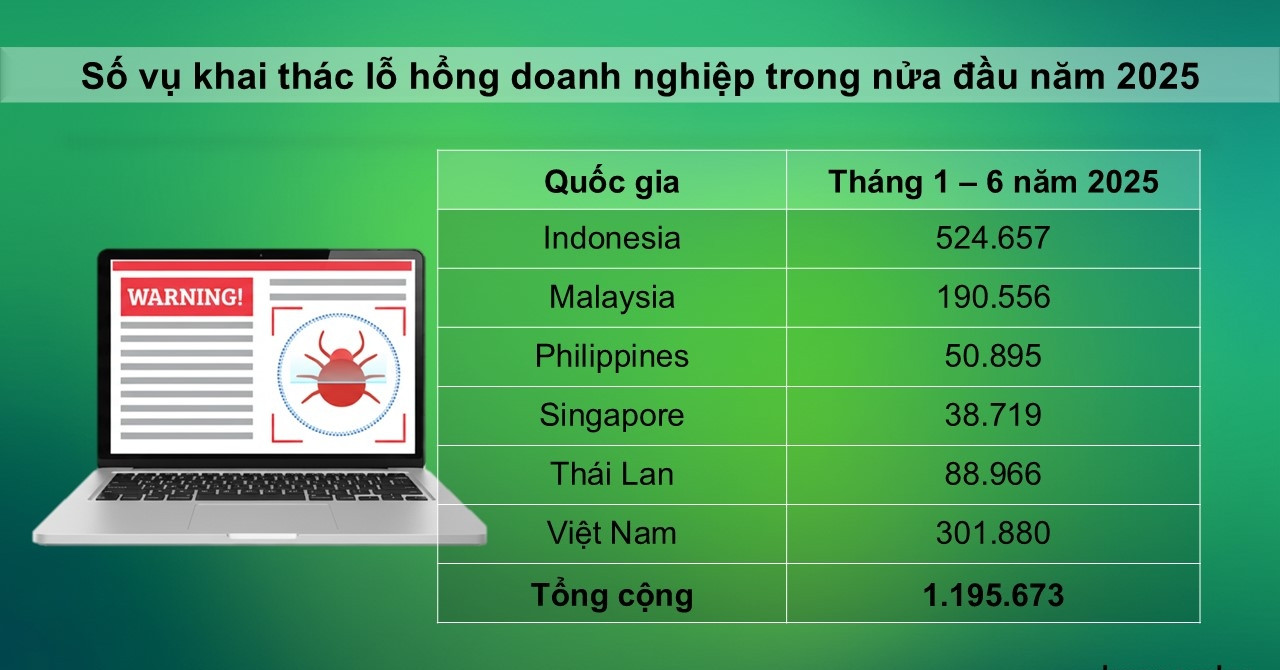
Theo báo cáo mới công bố của Kaspersky, chỉ trong 6 tháng đầu năm 2025, hệ thống bảo mật của hãng đã ngăn chặn hơn 301.880 vụ tấn công khai thác lỗ hổng nhằm vào các doanh nghiệp tại Việt Nam – tương đương khoảng 1.600 vụ mỗi ngày.
Con số này đưa Việt Nam đứng thứ hai khu vực Đông Nam Á về số vụ khai thác lỗ hổng, chỉ sau Indonesia (524.657 vụ).

Các chuyên gia của Kaspersky cho biết, những cuộc tấn công khai thác (exploit) thường lợi dụng các lỗ hổng trong phần mềm, hệ điều hành hoặc ứng dụng chưa được vá lỗi.
Một khi bị xâm nhập, tin tặc có thể chiếm quyền kiểm soát dữ liệu, hệ thống và tài nguyên doanh nghiệp.
Trong quý II/2025, các sản phẩm của Microsoft Office và Windows tiếp tục là mục tiêu tấn công phổ biến nhất. Ba lỗ hổng được khai thác nhiều gồm CVE-2018-0802 và CVE-2017-11882 – lỗi thực thi mã độc từ xa trong Equation Editor, và CVE-2017-0199 – lỗ hổng trong Office và WordPad cho phép chiếm quyền điều khiển hệ thống.
Báo cáo cũng chỉ ra rằng, các nền tảng low-code/no-code (LCNC) và các framework AI đang trở thành “mặt trận mới” mà tin tặc tận dụng để khai thác, do ngày càng nhiều doanh nghiệp triển khai các công cụ này nhằm tối ưu quy trình vận hành.
Nền tảng low-code/no-code cho phép người dùng xây dựng ứng dụng thông qua giao diện trực quan với thao tác kéo – thả đơn giản, mà không cần kiến thức lập trình truyền thống.
Bộ phát wifi 4G di động mini ROOSEE M610, chuẩn wifi 6
Nhờ đó, người không chuyên và cả đội ngũ CNTT chuyên nghiệp đều có thể dễ dàng, nhanh chóng tạo các trang web và ứng dụng di động từ các mẫu có sẵn, đồng thời kết nối chúng qua các công cụ đồ họa đơn giản.
Ông Adrian Hia, Giám đốc Điều hành khu vực châu Á – Thái Bình Dương của Kaspersky, nhận định, nhiều doanh nghiệp vừa và nhỏ (SME) cùng các tập đoàn lớn đang tích cực ứng dụng công nghệ để tối ưu hóa quy trình và nâng cao hiệu suất làm việc.
Tuy nhiên, “càng nhiều doanh nghiệp sử dụng những công cụ này, nguy cơ bị tin tặc khai thác lỗ hổng để tấn công càng lớn”.
Vì vậy, các doanh nghiệp cần xây dựng văn hóa an ninh mạng nội bộ, giúp chủ động giảm thiểu rủi ro trước khi trở thành mục tiêu của các cuộc tấn công mạng.

Trong cùng kỳ, các giải pháp bảo mật của Kaspersky tại Việt Nam cũng đã ngăn chặn 2,29 triệu mối đe dọa trực tuyến, tăng 13,7% so với cùng kỳ năm 2024.
Dù thấp hơn Thái Lan (2,52 triệu vụ) và Malaysia (1,7 triệu vụ), xu hướng gia tăng cho thấy doanh nghiệp Việt đang trở thành đích ngắm thường xuyên hơn của tội phạm mạng khu vực.
Tải VPBank
Mối đe dọa trực tuyến (web threats) là các chương trình độc hại có khả năng tấn công người dùng trong quá trình truy cập Internet.
Kaspersky khuyến nghị doanh nghiệp cần tiến hành kiểm tra và phân tích các lỗ hổng bảo mật trong môi trường ảo an toàn, tránh thao tác trực tiếp trên hệ thống thật; giám sát hệ thống 24/7 và cập nhật phần mềm bảo mật thường xuyên để duy trì quy trình vá lỗi cho hệ thống.


Nguồn Trang : https://vietnamnet.vn/hon-300-000-vu-tan-cong-khai-thac-lo-hong-nham-vao-doanh-nghiep-viet-nua-nam2025-2452907.html
Bài viết gợi ý
- Sát hại bạn thân cướp vàng, người phụ nữ trốn trại 43 năm rồi đổi tên, lập gia đình
Ngày 18/10, Phòng Cảnh sát thi hành án hình sự và hỗ trợ tư pháp Công an tỉnh Quảng Ngãi đã di lý Nguyễn Thị Tuyết (69 tuổi, quê xã Vệ Giang, tỉnh Quảng Ngãi) về Trại tạm giam Công an tỉnh. Tuyết là đối tượng bị truy nã đặc biệt nguy hiểm, vừa bị bắt giữ sau 43 năm lẩn trốn. Theo hồ sơ, năm 1979, Tuyết sát...
- Dâng nước thắp hương: Vì sao có nhà dùng 1 chén, có nhà dùng kỷ 3 hoặc 5 chén?
- Bé gái sơ sinh bị bỏ rơi bên đường kèm thư xin lỗi của 'mẹ đơn thân'
- Huawei Pura 90 Plus rò rỉ: Camera 50 MP cảm biến 1 inch RYYB khẩu độ biến thiên 5210 - Trịnh Minh Hải1 giờ trước
- Robot phẫu thuật cắt bỏ khối u: Công nghệ, ưu điểm và ứng dụng
- Quả bóng Vàng của sự khiêm nhường
- Chê chồng kiếm ít tiền hơn mình, tôi quyết ly hôn, 3 tháng sau hối hận thì đã quá muộn
- Hoa hậu kín tiếng, bí ẩn bậc nhất showbiz Việt giờ ra sao?